Certyfikat podpisów
Certyfikat podpisów to plik PDF, który w formie gotowej do sądu dokumentuje: kto podpisał dokument, kiedy, jak zweryfikowano jego tożsamość i że treść nie została zmieniona. Powstaje z niezmienialnego rejestru audytu (ImmuDB) i jest opieczętowany kwalifikowaną pieczęcią elektroniczną 16IT, więc jego własną integralność można niezależnie zweryfikować.
Certyfikat jest bezpłatny i wysyłany na e‑mail — to nie jest sam podpisany dokument, lecz karta dowodowa opisująca złożone na nim podpisy.
Jak zamówić
Certyfikat możesz zamówić tylko dla dokumentu w pełni podpisanego (podpisali wszyscy podpisujący).
-
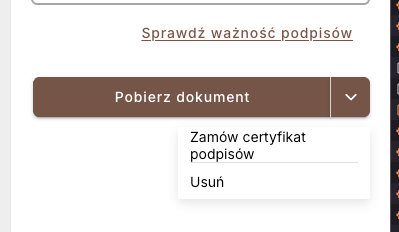
Otwórz podpisany dokument. W panelu po prawej, obok Pobierz dokument, rozwiń menu ⌄ i wybierz Zamów certyfikat podpisów.
-
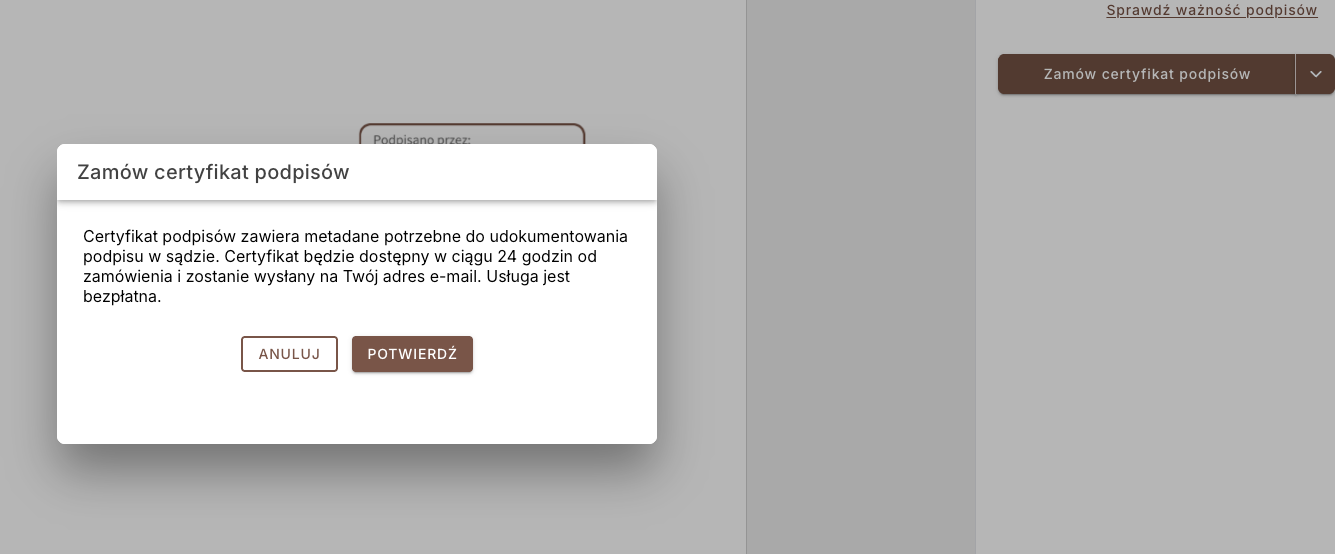
Okno wyjaśnia, czym jest certyfikat i że dotrze e‑mailem w ciągu 24 godzin. Kliknij Potwierdź.
-
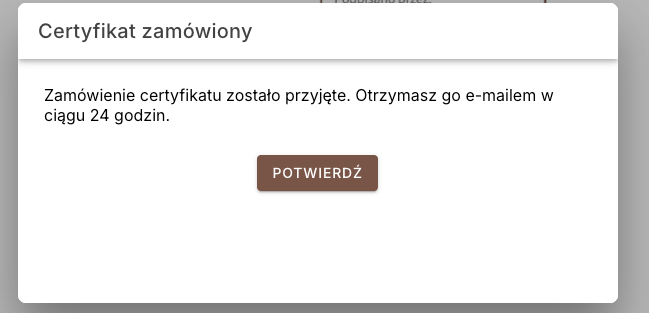
Pojawia się potwierdzenie — zamówienie zostało przyjęte. Certyfikat jest generowany asynchronicznie i wysyłany na adres e‑mail konta, które go zamówiło.
Ponowne zamówienie w trakcie generowania certyfikatu jest odrzucane. Jeśli certyfikat został już wygenerowany, ponowne zamówienie po prostu wysyła go ponownie e‑mailem.
Jak czytać certyfikat
Każdy podpis na dokumencie ma własną sekcję Podpis N. Pola dzielą się na dwie grupy: pola wspólne (dla każdego podpisu) oraz pola zależne od metody, którą podpisujący potwierdził tożsamość (SES / AES przez SMS, Węzeł Krajowy lub klucz dostępu / QES).
Pola wspólne (każdy podpis)
| Pole | Znaczenie |
|---|---|
| Data i godzina podpisu | Kiedy złożono podpis, w strefie czasowej czytającego. |
| Podpisujący | Imię i nazwisko podpisującego (dla QES z certyfikatu kwalifikowanego). |
| E‑mail | E‑mail podpisującego (dla QES z certyfikatu, gdy brak rekordu signera). |
| Typ podpisu | SES lub QES. |
| Weryfikacja | Opis słowny, jak zweryfikowano tożsamość. |
| Adres IP | Adres IP, z którego złożono podpis. |
| Agent użytkownika | Użyta przeglądarka / urządzenie. |
| Skrót dokumentu przed podpisem (SHA‑256) | Skrót dokumentu w postaci, w jakiej otrzymał go ten podpisujący. |
| Skrót dokumentu po podpisie (SHA‑256) | Skrót dokumentu po dodaniu pieczęci tego podpisującego. |
Podpisy dokładane są na wierzch dokumentu (append‑only), więc skrót pliku zmienia się z każdym podpisem — to normalne, nie oznaka manipulacji. W łańcuchu podpisujących skrót po podpisie jednego równa się skrótowi przed podpisem następnego, co pokazuje kolejność i to, że nikt nie podpisał podmienionego dokumentu.
SES — podpis prosty
Brak pól dodatkowych — tylko pola wspólne powyżej. Weryfikacja opisana jako potwierdzenie e‑mailem.
Weryfikacja tożsamości — przez SMS
Pola wspólne oraz:
| Pole | Znaczenie |
|---|---|
| Numer telefonu | Numer, na który wysłano jednorazowy kod SMS. |
Weryfikacja tożsamości — przez Węzeł Krajowy
Pola wspólne oraz atrybuty tożsamości zwrócone przez krajowy węzeł identyfikacji:
| Pole | Znaczenie |
|---|---|
| System weryfikacji | Użyty węzeł (np. Węzeł Krajowy). |
| Identyfikator osoby | Krajowy identyfikator podpisującego. |
| Imię / Nazwisko | Dane potwierdzone przez węzeł. |
| Data urodzenia / Nazwisko rodowe / Miejsce urodzenia / Płeć / Adres zamieszkania | Atrybuty tożsamości z profilu krajowego. |
Weryfikacja tożsamości — przez klucz dostępu (WebAuthn / passkey)
Najmocniejsza metoda weryfikacji: podpisujący potwierdza kluczem dostępu na urządzeniu (odcisk palca, twarz lub PIN). Poza polami wspólnymi certyfikat zapisuje pełny dowód kryptograficzny. Większość z nich to pola techniczne / dowodowe przeznaczone dla audytora:
| Pole | Znaczenie |
|---|---|
| Numer telefonu | Numer podpisującego (tożsamość weryfikowana też SMS‑em). |
| Metoda weryfikacji tożsamości | Jak zweryfikowano tożsamość przed rejestracją klucza (SMS). |
| Czas potwierdzenia WebAuthn | Kiedy nastąpiło potwierdzenie kluczem. |
| Challenge WebAuthn | Dokładne dane podpisane kluczem — losowy nonce plus skrót dokumentu. |
| Nonce | Jednorazowa wartość losowa w challenge (chroni przed powtórzeniem). |
| RP ID / Origin | Domena i origin, z którymi podpis jest związany. |
| Identyfikator żądania / Identyfikator danych logowania | ID żądania podpisu i identyfikator klucza dostępu. |
| Typ inicjalizacji WebAuthn | create (pierwszy podpis na tym urządzeniu — rejestruje klucz) lub get (kolejne podpisy). |
| AAGUID | Identyfikator modelu authenticatora. |
| Transports | Sposób komunikacji z authenticatorem (internal, hybrid, usb, nfc, ble). |
| Backup eligible | Czy klucz jest synchronizowalny (np. iCloud / Google). Dla passkeyów platformowych zwykle true. |
| User Verification (UV) | true oznacza weryfikację użytkownika na urządzeniu (biometria lub PIN). |
| Typ attestacji | Zwykle none dla passkeyów platformowych — dowód posiadania klucza pochodzi z asercji, nie z attestation. |
| Licznik urządzenia (przed) / Licznik urządzenia | Licznik podpisów authenticatora. Synchronizowane passkeys zwracają 0 i nie zmieniają go — to normalne. |
| Skrót klucza publicznego COSE (SHA‑256) | Skrót klucza publicznego passkey. |
| Client Data Json Sha256 | Skrót podpisanych danych klienta. |
| Skrót obiektu poświadczenia (SHA‑256) | Skrót attestation z rejestracji. |
| Skrót danych uwierzytelniających (SHA‑256) | Skrót authenticatorData objętego podpisem. |
| Skrót podpisu potwierdzenia (SHA‑256) | Skrót podpisu klucza nad challenge. |
Surowe dane binarne (klucz publiczny, client data, attestation, authenticator data, podpis) nie są drukowane — tylko ich skróty SHA‑256, które wystarczą do weryfikacji dowodu bez ujawniania obszernych danych.
QES — podpis kwalifikowany
Pola wspólne oraz szczegóły z certyfikatu kwalifikowanego podpisującego i z walidacji jego podpisu:
| Grupa pól | Pola | Znaczenie |
|---|---|---|
| Podpis | Format podpisu, Algorytm podpisu, Algorytm skrótu, Deklarowany czas podpisu, Kwalifikacja podpisu, Integralność podpisu, Format filtra PDF, Nazwa pola podpisu, Liczba podpisów, Powód podpisu, Lokalizacja podpisu, Identyfikator podpisu | Właściwości techniczne podpisu PAdES i wynik walidacji (np. kwalifikacja QESig, integralność true). |
| Certyfikat | Numer seryjny podmiotu, Numer seryjny certyfikatu, Organizacja, Kraj, DN podmiotu, DN wystawcy, Ważny od / Ważny do | Dane certyfikatu kwalifikowanego i wystawiającego go CA. |
| Przesłany plik | Nazwa, rozmiar, typ MIME przesłanego pliku | Podpisany kwalifikowanie plik wgrany przez podpisującego. |
Dla QES pola wspólne Podpisujący i E‑mail pochodzą z certyfikatu kwalifikowanego (nazwa podmiotu i e‑mail z certyfikatu).
trace_id / correlation_id są zapisywane wewnętrznie na potrzeby wsparcia, ale nie są
drukowane na certyfikacie.
Jak składa się każdy typ podpisu — zobacz Prosty (SES), Podpis elektroniczny z weryfikacją tożsamości i Kwalifikowany (QES). Aby samodzielnie zweryfikować certyfikat lub podpisany PDF, zobacz Weryfikacja online i Ręczna walidacja PDF.